ثبّت Safe Guard واحدًا. يبقى المالكون والحد الأدنى للتوقيعات والسجل كما هي تمامًا، لكن كل تحويل يحتاج أيضًا إلى موافقة ما بعد الكم يجري التحقق منها على السلسلة.
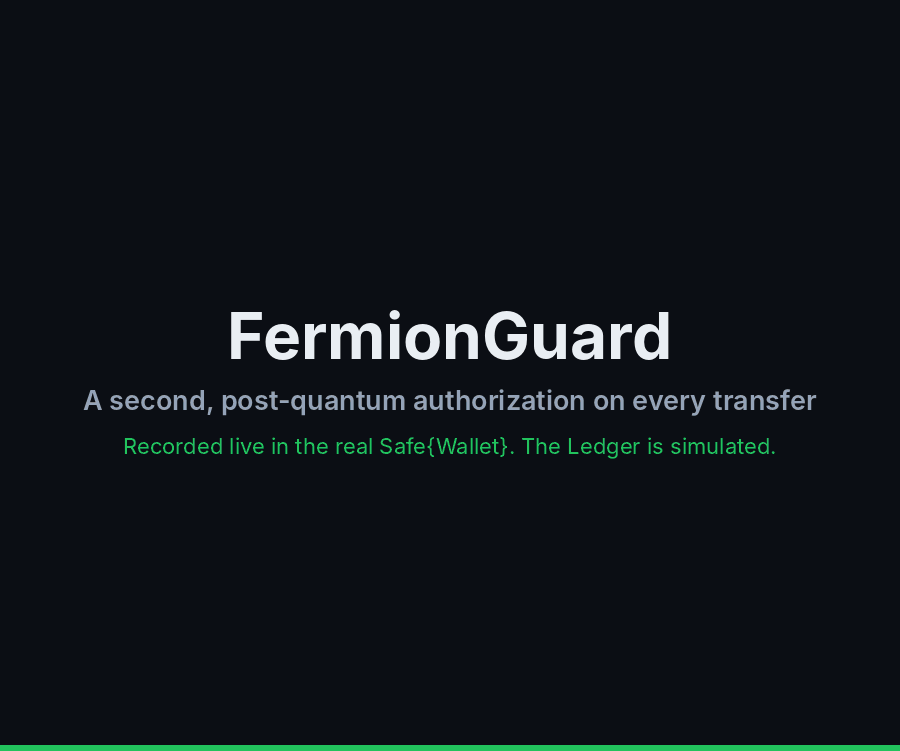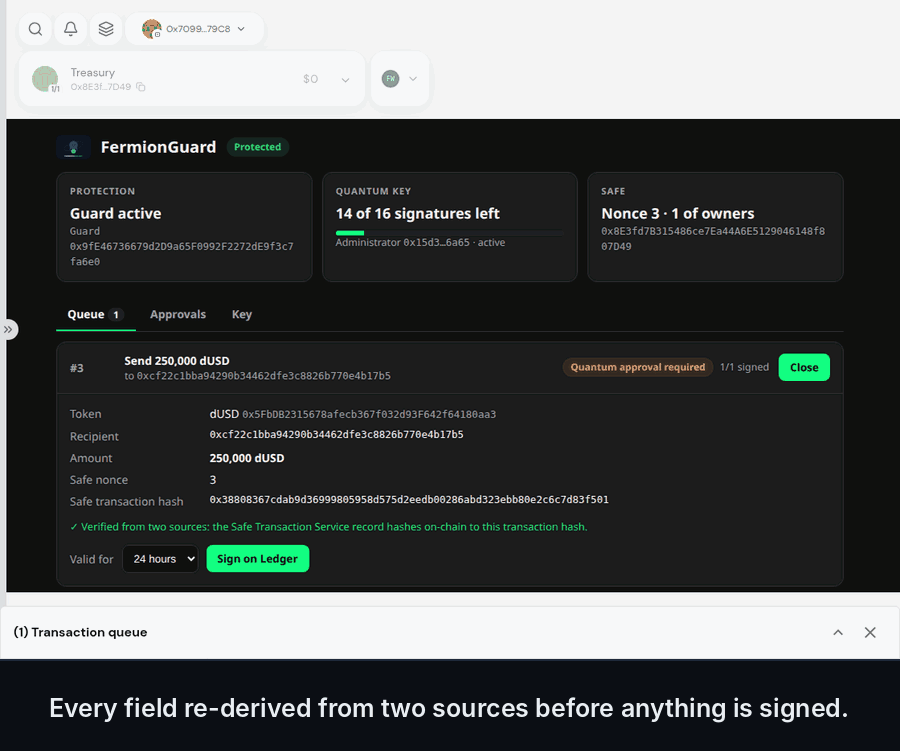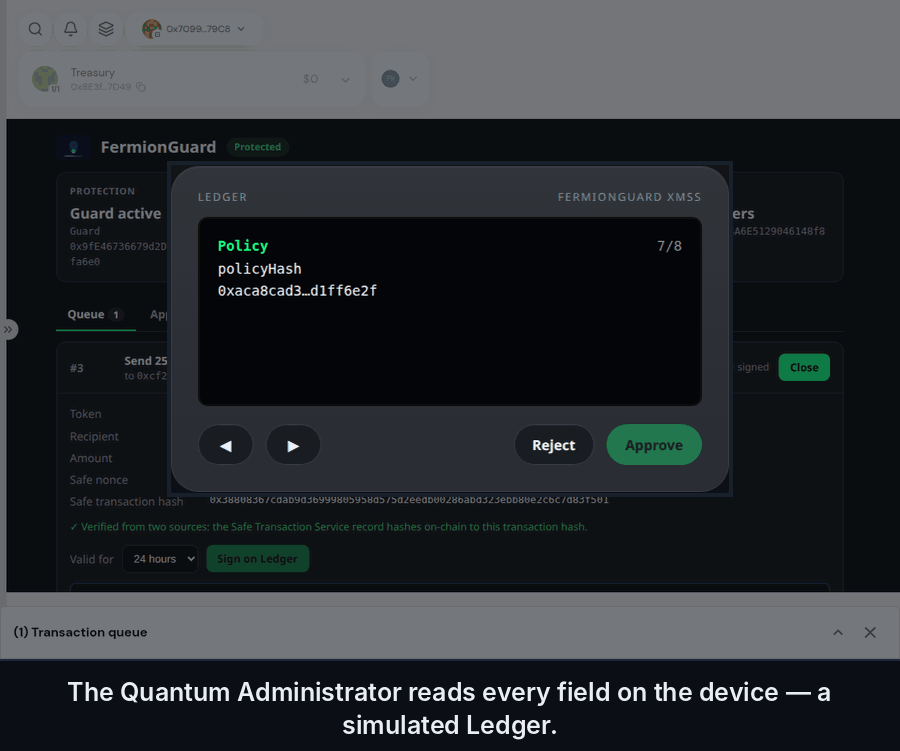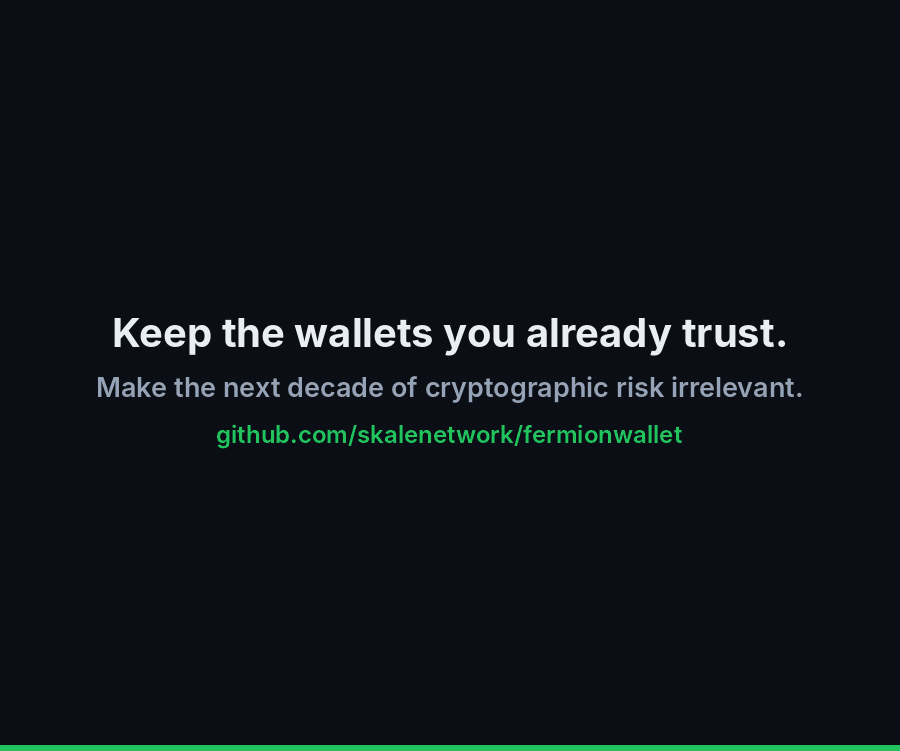
يوقّع أحد المالكين التحويل في Safe{Wallet} الحقيقي. لن يُنفَّذ. يقرأ المسؤول الكمومي الدفعة على الجهاز — الرمز والمبلغ والمستلم ومدة الصلاحية والخزنة والسلسلة — ويوافق عليها بتوقيع ما بعد الكم يُستخدم مرة واحدة. عندها فقط تتحرك الأموال.
سُجّل من البداية إلى النهاية على بيئة العرض المحلية: خزنة Safe حقيقية، وSafe{Wallet} الحقيقي، وGuard يفرض القواعد على السلسلة. الجهاز هو Ledger محاكى وليس عتادًا حقيقيًا؛ راجع الحالة لمعرفة مدى تقدم تطبيق Ledger.
افتحه بالحجم الكامل · جرّبه بنفسك ←
كل مالك لخزنة Safe يوقّع باستخدام ECDSA. حاسوب كمومي كبير بما يكفي يكسر ECDSA — لجميع موقّعيك دفعة واحدة. الأصول التي تحتفظ بها عشر سنوات تحتاج إلى توقيع يصمد في ذلك اليوم.
يحدد من يحق له التوقيع، لكنه لا ينفع حين ينهار نظام التوقيع نفسه.
لكنها لا تمنع توقيعًا مزورًا على المنحنى نفسه، فالمفتاح لا يحتاج أبدًا إلى مغادرة الجهاز.
محرك السياسات الذي لا تستشيره السلسلة يمكن تجاوزه. يجب أن تكون الكلمة الأخيرة على السلسلة.
FermionGuard هو Safe Guard، أي نقطة الربط الرسمية في Safe التي تعمل قبل التنفيذ. يواصل المالكون التوقيع كما يفعلون اليوم. ولا يسمح Guard بتنفيذ المعاملة إلا إذا حملت أيضًا موافقة ما بعد الكم مطابقة.
المالكون أنفسهم، والحد الأدنى نفسه، والمحافظ العتادية نفسها. يحمي من المشغّلين المخالفين والأجهزة المفقودة والأعطال الداخلية.
يوافق مسؤول كمومي معيَّن على كل تحويل باستخدام جهاز Ledger ومفتاح XMSS. يحمي من الموقّعين المخترَقين، ومن إعادة استخدام الموافقات، ومن استنزاف الأذونات — ومن الهجمات الكمومية المستقبلية.
يضع أحد المشغّلين تحويلًا في الطابور داخل Safe{Wallet}. ويوقّع المالكون كالمعتاد.
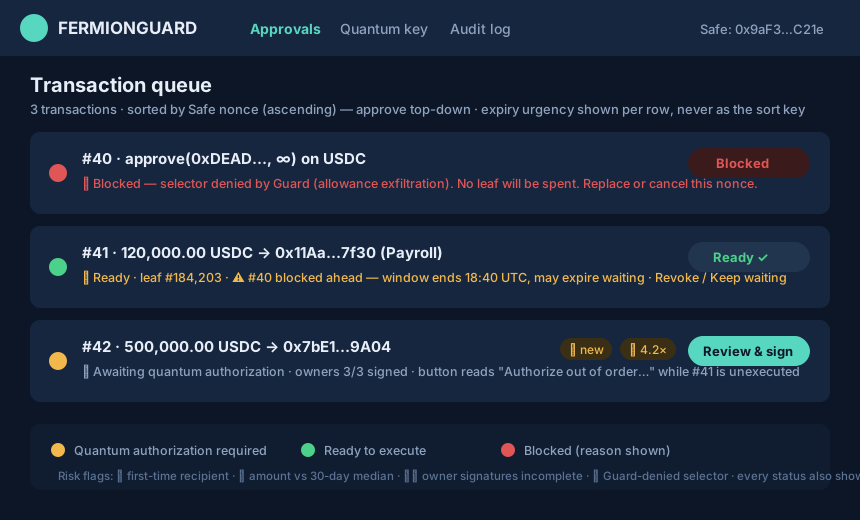
يضع Safe App الخاص بـ FermionGuard عليه علامة 🟡 يتطلب تفويضًا كموميًا.
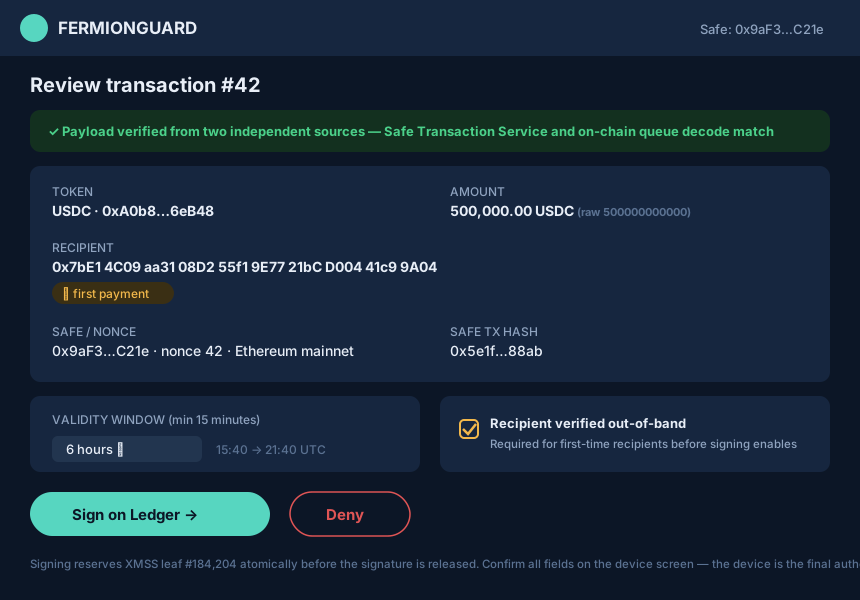
يراجع المسؤول محتوى المعاملة بعد فك ترميزه من مصدرين مستقلين.
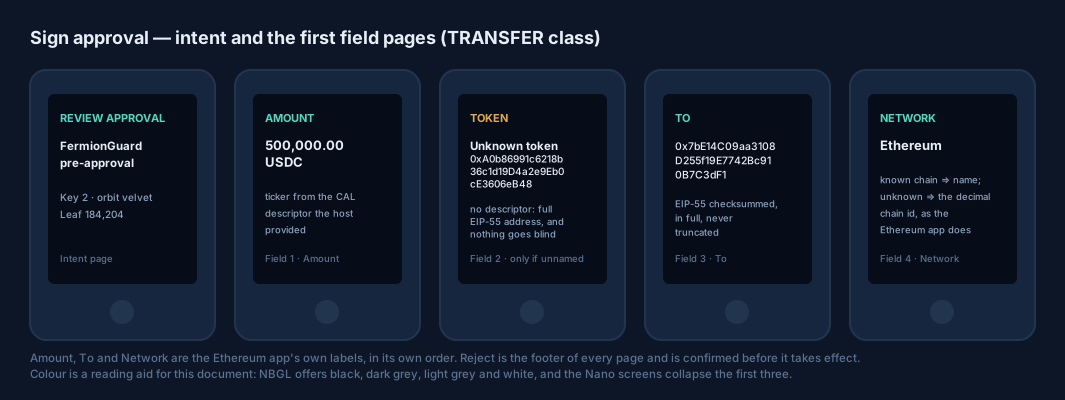
يعرض Ledger كل حقل مفروض. اضغط مطولًا للموافقة.
يتحول الصف إلى 🟢. يمكن لأي شخص تنفيذه؛ ويتحقق Guard من الموافقة ويستهلكها.
يرى المسؤول بدقة ما يوافق عليه
تحدد الموافقة الخزنة والسلسلة والرمز والمستلم والمبلغ ومدة الصلاحية. إذا عدّل أي شخص المعاملة الموجودة في الطابور بعد ذلك، تتوقف الموافقة عن المطابقة ويرفضها Guard.
لا توقيع أعمى: يعرض الجهاز كل حقل يفرضه Guard
يأتي FermionGuard على شكل Safe App داخل Safe{Wallet} وتطبيق Ledger للمسؤول. تُبرز تنبيهات المخاطر المستلمين الجدد والمبالغ غير المعتادة والمعاملات التي سيرفضها Guard على أي حال — قبل أن يوقّع أي أحد.
صرف الرواتب؟ دفعة كاملة تضم حتى 100 تحويل تحتاج إلى موافقة واحدة.
لا محفظة جديدة، ولا سلسلة جديدة، ولا ترحيل للأصول. أربع خطوات ينفذها مالكوك الحاليون عبر معاملات Safe عادية.
أضِف FermionGuard في Safe{Wallet}. يتحقق من إصدار خزنتك ووحداتها قبل تغيير أي شيء.
يُولَّد مفتاح المسؤول داخل جهاز Ledger. ويؤكده المالكون ويوقّعون معًا على تسجيله.
يوقّع المالكون معاملة setGuard واحدة، مثل أي معاملة Safe أخرى.
يمر تحويل بمبلغ ضئيل جدًا بالمسار كاملًا. وعند اكتماله تعرض لوحة التحكم محمي ✓.
أضِف ضابطًا تشفيريًا مستقلًا وقائمًا على المعايير إلى حفظ أصول العملاء.
حافظ على مسار الموافقات لديك، واجعل الموقّع المخترَق غير كافٍ لتحريك الأموال.
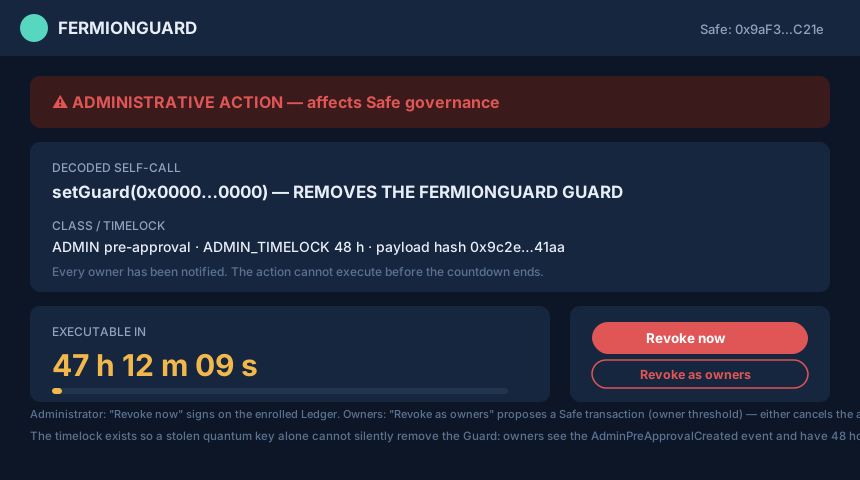
ضع رقابة علنية ومؤقتة على أهم التحركات: تغييرات الحوكمة.
Guard هو حق النقض الأخير على السلسلة، وقد صُمّم بحيث لا يستطيع مفتاح مفقود أو خطأ برمجي تجميد أموالك أبدًا.
فقدت جهاز Ledger؟ يستطيع المالكون وحدهم إزالة Guard بعد عدّ تنازلي علني مدته 14 يومًا. الجهاز المعطّل لا يُقفل الخزنة أبدًا.
تتطلب إزالة Guard أو تغيير المالكين موافقة وعدًّا تنازليًا علنيًا مدته 48 ساعة يُبلَّغ به كل مالك.
Guard غير قابل للترقية مع إيقاف مؤقت سريع يرفض كل شيء عند الحوادث. لا باب خلفي إداري.
وحدات Safe تتجاوز guards، لذلك يشترط التسجيل عدم تفعيل أي وحدة، أو وجود module guard مقترن على Safe 1.5+.
تُرفض approve وpermit وtransferFrom رفضًا قاطعًا، وتُفحص الدفعات عملية تلو عملية على السلسلة.
يوقّع المالكون معًا على الجذر العام الكامل للمفتاح من أجهزتهم الخاصة، فلا يستطيع موقع إلكتروني مخترَق وضع مفتاح آخر مكانه.
تغييرات الحوكمة بطيئة وعلنية، وإلغاؤها سريع
لا يستطيع المهاجم الذي يحوز جهاز Ledger الخاص بالمسؤول تحريك الأموال دون توقيعات مالكيك، ولا إزالة Guard دون عدّ تنازلي علني مدته 48 ساعة يمكن لمالكيك إلغاؤه.
يعتمد XMSS على دوال التجزئة فقط، لذلك تتحقق منه السلسلة مباشرة — بلا أوراكل ولا خادم موثوق. أداة التحقق تنفيذ مستقل لمعيار RFC 8391، ونحن نوضح بدقة إلى أي مدى يصل برهانها: كل مكوّن أساسي في المعيار، والفحوصات التي ترفض المدخلات غير السليمة، مُتحقق منها آليًا لجميع المدخلات مقابل نسخ حرفي للمعيار سطرًا بسطر. أما تركيبها في مقارنة الجذر التي تقبل التوقيع السليم أو ترفضه في النهاية فمُبرهن عليه يدويًا، ومفحوص رمزيًا عند ارتفاع شجرة 2، ومثبّت بمتجهات المعيار عند h = 4 و10 و20.
XMSS يعتمد على حالة: إعادة استخدام ورقة أحادية الاستخدام ستتيح للمهاجم تزوير التوقيعات. يسجّل Ledger عدّاده قبل إصدار أي توقيع، ويحتفظ العقد بخريطة بتّية للأوراق المستخدمة تُلغي أي إعادة استخدام.
function _verifyAndConsumeXmss( bytes32 keyId, bytes32 digest, bytes calldata xmssSignature ) internal { XMSS.Signature memory sig = abi.decode(xmssSignature, (XMSS.Signature)); BitMaps.BitMap storage used = _usedLeaves[xmssRoot(keyId)]; // per KEY, not per registration if (used.get(sig.leafIdx)) revert LeafAlreadyUsed(keyId, sig.leafIdx); if (!XMSS.verify(digest, sig, publicKey(keyId), treeHeight(keyId))) revert InvalidXmssSignature(); // whole tx rolls back used.set(sig.leafIdx); // burn the one-time leaf emit LeafConsumed(keyId, sig.leafIdx, digest); }
التصميم وأداة التحقق ما بعد الكم متاحان للعموم اليوم. وتساعد الفرق ذات الوصول المبكر في تشكيل البقية.
ستان (كونستانتين) كلادكو — من الفيزياء التي تصنع التهديد الكمومي إلى التشفير الذي يجب أن يصمد أمامه.
دكتوراه من معهد ماكس بلانك. عمل مع الحائز على جائزة نوبل روبرت ب. لافلين على الأنظمة الكمومية في جامعة ستانفورد. زميل المدير (Director's Fellow) في مختبر لوس ألاموس الوطني.
أدار مختبرًا معتمدًا من NIST لاختبار وحدات التشفير (CMVP)، يمنح شهادات FIPS 140-2 وشهادات الأمان ضد هجمات القنوات الجانبية.
شريك مؤسس والرئيس التقني لـ SKALE، نقل تشفير العتبة BLS من الورق إلى شبكة رئيسية متوافقة مع Ethereum.
لا. تثبّت Guard على الخزنة التي تملكها بالفعل. يبقى المالكون والحد الأدنى والسجل والعناوين كما هي تمامًا.
يستطيع مالكوك إزالة Guard بأنفسهم، دون مفتاح كمومي، بعد عدّ تنازلي علني مدته 14 يومًا. وإذا لم يكن الطلب مشروعًا، يمكن للمالكين إلغاؤه في أي وقت خلال تلك المدة بمعاملة Safe عادية. الجهاز المفقود لا يمكنه أبدًا قفل خزنتك نهائيًا.
يحتاج كل تحويل إلى موافقة إضافية واحدة من المسؤول على جهاز Ledger. أما الدفعات — مثل صرف رواتب يضم حتى 100 تحويل — فتحتاج إلى موافقة واحدة فقط للدفعة كلها.
يكلّف التحقق من توقيع ما بعد الكم نحو 745,000 وحدة غاز، تُدفع مرة واحدة عند إنشاء الموافقة (745,003 وحدة غاز مقيسة عند h = 20). أما الفحص عند تنفيذ المعاملة فمجرد استعلام.
Safe v1.3.0 وما بعده. يجب ألا تحتوي الخزنة على وحدات مفعّلة، لأن الوحدات تتجاوز guards — أو أن تكون على Safe 1.5+ مع تثبيت module guard الخاص بـ FermionGuard أيضًا. ويجب ألا يكون لديها fallback handler: الرموز من نوع ERC-20 وETH تعمل بشكل طبيعي، لكن ميزات الرسائل الموقّعة (Permit، وأوامر CowSwap، وتسجيل الدخول) واستلام الرموز غير القابلة للاستبدال عبر safeTransferFrom غير مدعومة بعد.
XMSS توقيع قائم على التجزئة ومعتمد من NIST (SP 800-208)، لذلك يستطيع EVM التحقق منه بنحو مليون وحدة غاز. أما الأنظمة الشبكية مثل ML-DSA وFalcon فسيكلّف التحقق منها على السلسلة اليوم عشرات الملايين من وحدات الغاز.
ليس بعد. أداة التحقق ما بعد الكم مُتحقق منها آليًا مقابل RFC 8391 إلى الحد الموصوف أعلاه، وعقود Guard مُنفّذة ومختبرة، لكن لم يُدقَّق أي شيء بعد؛ وتطبيق Ledger وSafe App قيد التطوير، والتدقيق الخارجي شرط قبل أي نشر على الشبكة الرئيسية. اطلب الوصول المبكر لتكون من أوائل الفرق المنضمة.
نضم مجموعة أولى من الفرق التي تحتفظ بأصول على Safe. أخبرنا عن إعدادك وسنتواصل معك عند فتح البرامج التجريبية.
يفتح نموذج GitHub علنيًا قصيرًا — يُرجى عدم إدراج أي معلومات سرية.