बस एक Safe Guard इंस्टॉल करें। आपके मालिक, थ्रेशोल्ड और इतिहास बिल्कुल वैसे ही रहते हैं — लेकिन हर ट्रांसफ़र के लिए एक पोस्ट-क्वांटम मंज़ूरी भी ज़रूरी होती है, जिसकी जाँच ऑन-चेन होती है।
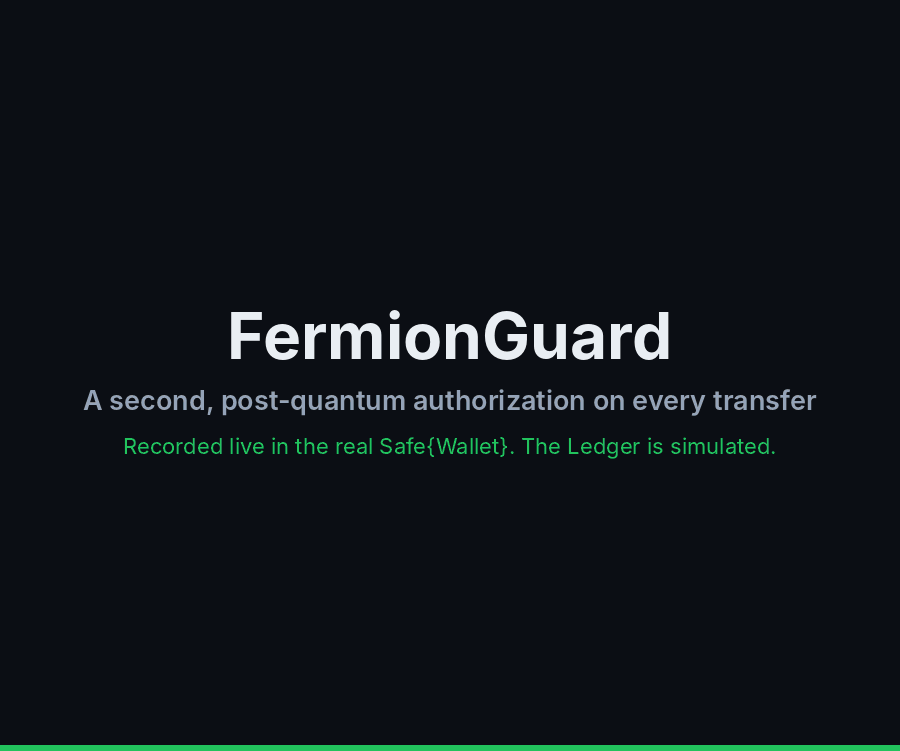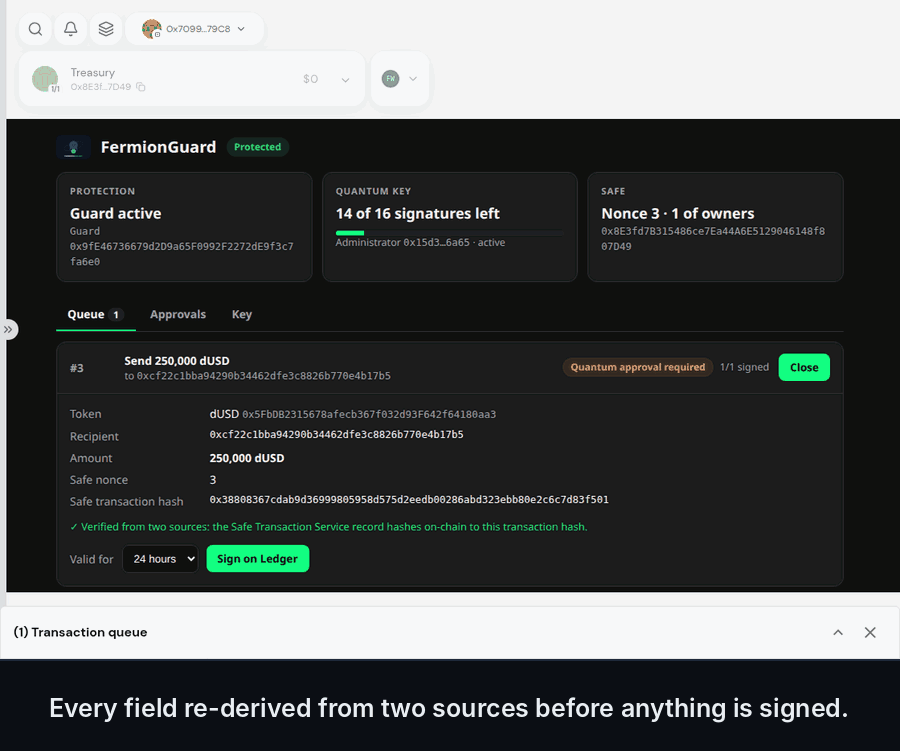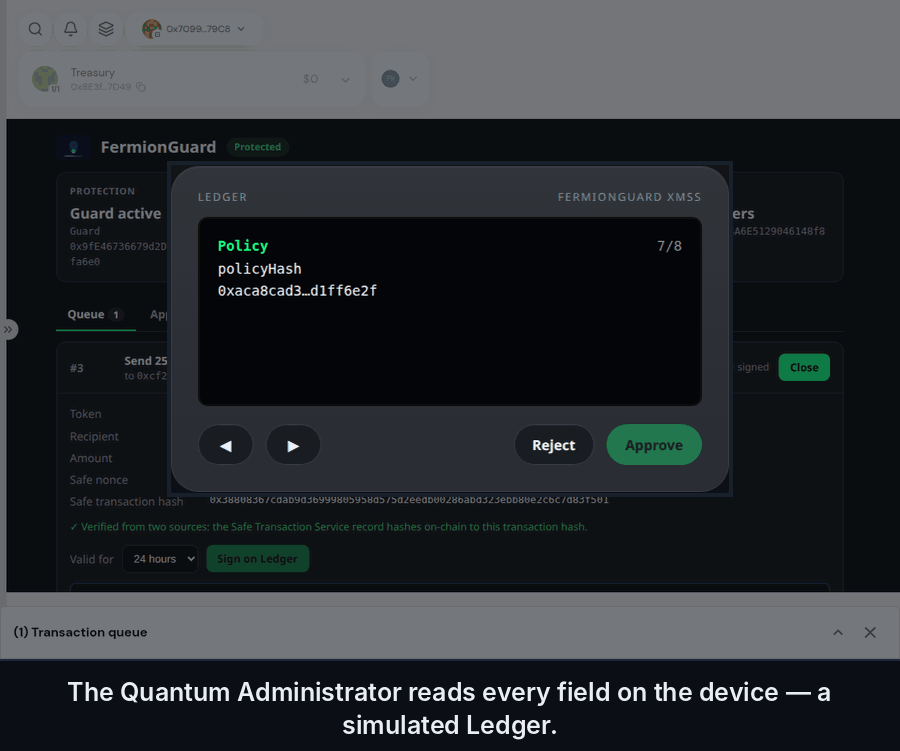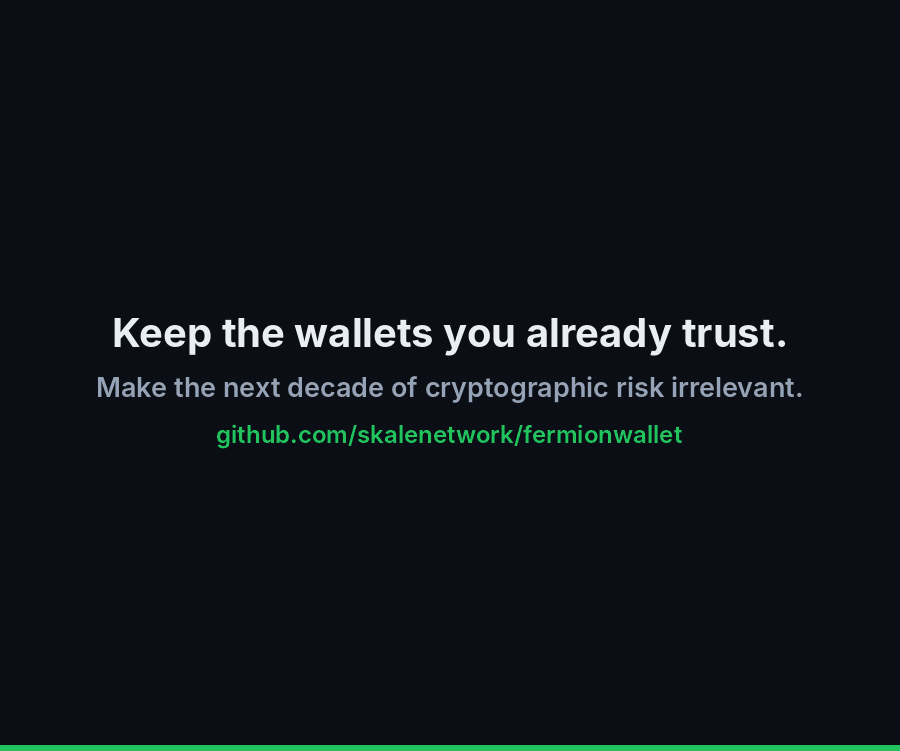
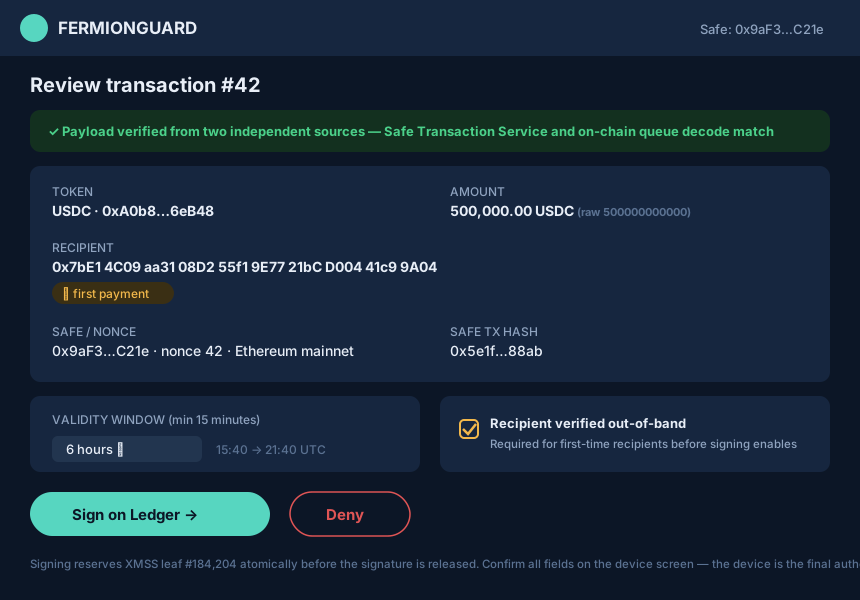
एक मालिक असली Safe{Wallet} में ट्रांसफ़र पर हस्ताक्षर करता है। वह चलेगा नहीं। क्वांटम एडमिनिस्ट्रेटर डिवाइस पर भुगतान पढ़ता है — टोकन, राशि, प्राप्तकर्ता, वैधता अवधि, Safe और चेन — और एक बार इस्तेमाल होने वाले पोस्ट-क्वांटम हस्ताक्षर से उसे मंज़ूरी देता है। तभी पैसा आगे बढ़ता है।
लोकल डेमो सेटअप पर शुरू से अंत तक रिकॉर्ड किया गया — एक असली Safe, असली Safe{Wallet} और ऑन-चेन नियम लागू करता Guard। डिवाइस सिम्युलेटेड Ledger है, हार्डवेयर नहीं — Ledger ऐप कहाँ तक पहुँचा है, यह स्थिति में देखें।
पूरे आकार में खोलें · ख़ुद चलाकर देखें →
हर Safe मालिक ECDSA से हस्ताक्षर करता है। पर्याप्त बड़ा क्वांटम कंप्यूटर ECDSA को तोड़ देता है — आपके सभी हस्ताक्षरकर्ताओं के लिए एक साथ। जिन संपत्तियों को आप दस साल तक रखते हैं, उन्हें ऐसे हस्ताक्षर की ज़रूरत है जो उस दिन के बाद भी टिका रहे।
यह तय करता है कि कौन हस्ताक्षर कर सकता है। जब हस्ताक्षर योजना ही टूट जाए, तो यह कुछ नहीं कर सकता।
वे उसी कर्व पर जाली हस्ताक्षर को नहीं रोकतीं — कुंजी को डिवाइस से बाहर जाने की ज़रूरत ही नहीं पड़ती।
जिस पॉलिसी इंजन से चेन पूछती ही नहीं, उसे दरकिनार किया जा सकता है। आख़िरी फ़ैसला ऑन-चेन होना चाहिए।
FermionGuard एक Safe Guard है — Safe का आधिकारिक प्री-एक्ज़िक्यूशन हुक। मालिक आज की तरह ही हस्ताक्षर करते रहते हैं। Guard लेन-देन को तभी चलने देता है जब उसके साथ मेल खाती पोस्ट-क्वांटम मंज़ूरी भी हो।
वही मालिक, वही थ्रेशोल्ड, वही हार्डवेयर वॉलेट। बेईमान ऑपरेटरों, खोए हुए डिवाइस और अंदरूनी चूकों से बचाता है।
एक नामित क्वांटम एडमिनिस्ट्रेटर Ledger पर XMSS कुंजी से हर ट्रांसफ़र को मंज़ूरी देता है। समझौता किए गए हस्ताक्षरकर्ताओं, दोबारा इस्तेमाल की गई मंज़ूरियों, अलाउंस की चोरी — और भविष्य के क्वांटम हमलों से बचाता है।
एक ऑपरेटर Safe{Wallet} में ट्रांसफ़र कतार में डालता है। मालिक हमेशा की तरह हस्ताक्षर करते हैं।
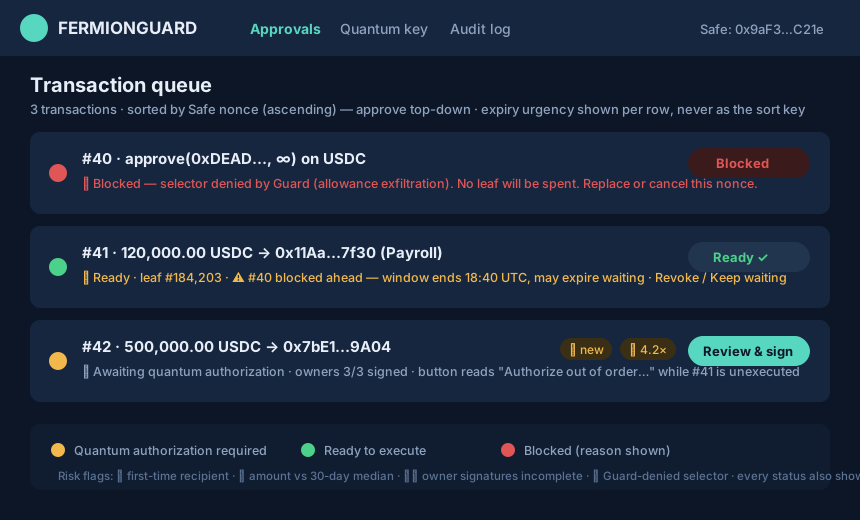
FermionGuard Safe App उसे 🟡 क्वांटम अनुमति ज़रूरी के रूप में चिह्नित करता है।
एडमिनिस्ट्रेटर दो स्वतंत्र स्रोतों से डिकोड किए गए विवरण की समीक्षा करता है।
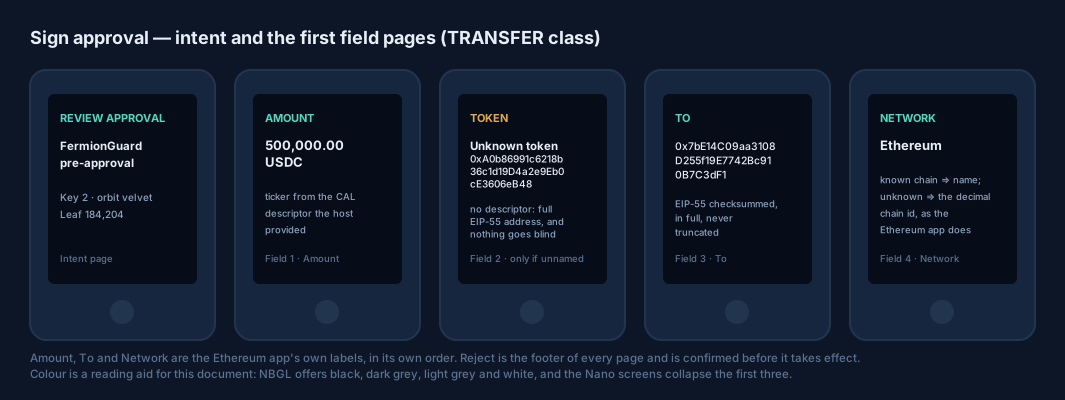
Ledger लागू होने वाला हर फ़ील्ड दिखाता है। मंज़ूरी देने के लिए दबाकर रखें।
पंक्ति 🟢 हो जाती है। कोई भी इसे चला सकता है; Guard मंज़ूरी की जाँच करके उसे इस्तेमाल कर लेता है।
एडमिनिस्ट्रेटर ठीक-ठीक देखता है कि वह किस चीज़ को मंज़ूरी दे रहा है
एक मंज़ूरी में Safe, चेन, टोकन, प्राप्तकर्ता, राशि और एक वैधता अवधि दर्ज होती है। अगर बाद में कोई कतार वाले लेन-देन में बदलाव करता है, तो मंज़ूरी मेल नहीं खाती और Guard उसे ठुकरा देता है।
बिना देखे कोई हस्ताक्षर नहीं — डिवाइस वह हर फ़ील्ड दिखाता है जिसे Guard लागू करता है
FermionGuard, Safe{Wallet} के अंदर एक Safe App और एडमिनिस्ट्रेटर के लिए एक Ledger ऐप के रूप में आता है। जोखिम संकेत किसी के हस्ताक्षर करने से पहले ही नए प्राप्तकर्ताओं, असामान्य राशियों और उन लेन-देनों को उजागर कर देते हैं जिन्हें Guard वैसे भी ठुकरा देता।
वेतन भुगतान? 100 तक ट्रांसफ़र वाले पूरे बैच के लिए एक ही मंज़ूरी चाहिए।
न नया वॉलेट, न नई चेन, न संपत्ति का माइग्रेशन। चार कदम, जिन्हें आपके मौजूदा मालिक सामान्य Safe लेन-देनों से पूरा करते हैं।
Safe{Wallet} में FermionGuard जोड़ें। कुछ भी बदलने से पहले यह आपके Safe का संस्करण और मॉड्यूल जाँचता है।
एडमिनिस्ट्रेटर की कुंजी Ledger के अंदर बनती है। मालिक उसकी पुष्टि करते हैं और उसके पंजीकरण पर साथ में हस्ताक्षर करते हैं।
मालिक किसी भी दूसरे Safe लेन-देन की तरह एक setGuard लेन-देन पर हस्ताक्षर करते हैं।
बहुत छोटी राशि का एक ट्रांसफ़र पूरी प्रक्रिया से गुज़रता है। उसके पूरा होते ही आपका डैशबोर्ड सुरक्षित ✓ दिखाता है।
ग्राहकों की संपत्ति की कस्टडी में एक स्वतंत्र, मानक-आधारित क्रिप्टोग्राफ़िक नियंत्रण जोड़ें।
अपनी मंज़ूरी प्रक्रिया बनाए रखें, और ऐसा बनाएँ कि एक समझौता किया गया हस्ताक्षरकर्ता अकेले पैसा न निकाल सके।
सबसे अहम कदमों — शासन से जुड़े बदलावों — पर एक सार्वजनिक, समय-बद्ध जाँच लगाएँ।
Guard ऑन-चेन आख़िरी वीटो है — और इसे ऐसे बनाया गया है कि खोई हुई कुंजी या कोई बग कभी आपके फ़ंड को फ़्रीज़ न कर सके।
Ledger खो गया? 14 दिनों की सार्वजनिक उलटी गिनती के बाद मालिक अकेले ही Guard हटा सकते हैं। ख़राब डिवाइस कभी Safe को लॉक नहीं करता।
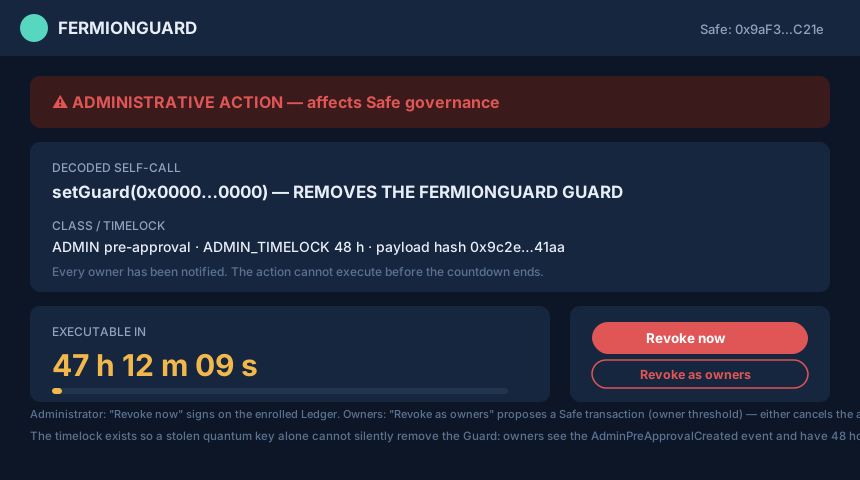
Guard हटाने या मालिक बदलने के लिए एक मंज़ूरी और 48 घंटे की सार्वजनिक उलटी गिनती ज़रूरी है, जिसकी सूचना हर मालिक को मिलती है।
अपग्रेड न होने वाला Guard, जिसमें घटनाओं के लिए सब कुछ तुरंत रोकने वाला पॉज़ है। कोई एडमिन बैकडोर नहीं।
Safe मॉड्यूल guards को दरकिनार कर देते हैं, इसलिए नामांकन के लिए कोई मॉड्यूल चालू नहीं होना चाहिए — या Safe 1.5+ पर एक जोड़ा हुआ module guard होना चाहिए।
approve, permit और transferFrom सीधे ठुकरा दिए जाते हैं, और बैचों की ऑन-चेन हर हिस्से की अलग जाँच होती है।
मालिक अपने-अपने डिवाइस पर कुंजी के पूरे सार्वजनिक रूट पर साथ में हस्ताक्षर करते हैं, इसलिए कोई हैक की गई वेबसाइट उसकी जगह दूसरी कुंजी नहीं रख सकती।
शासन के बदलाव धीमे और सार्वजनिक होते हैं; रद्द करना तेज़ है
एडमिनिस्ट्रेटर का Ledger हाथ में होने पर भी हमलावर आपके मालिकों के हस्ताक्षर के बिना पैसा नहीं निकाल सकता, और 48 घंटे की उस सार्वजनिक उलटी गिनती के बिना Guard नहीं हटा सकता जिसे आपके मालिक रद्द कर सकते हैं।
XMSS पूरी तरह हैशिंग पर आधारित है, इसलिए चेन इसकी सीधी जाँच करती है — न कोई ओरेकल, न कोई भरोसेमंद सर्वर। सत्यापक RFC 8391 का स्वतंत्र रूप से लिखा गया क्रियान्वयन है, और हम ठीक-ठीक बताते हैं कि उसका प्रमाण कहाँ तक पहुँचता है: RFC का हर मूल घटक, और ग़लत इनपुट को ठुकराने वाली जाँचें, RFC के पंक्ति-दर-पंक्ति लिप्यंतरण के सामने सभी इनपुट के लिए मशीन से जाँची गई हैं। इन्हें उस रूट तुलना में जोड़ना, जो आख़िर में किसी सही बने हस्ताक्षर को स्वीकार या अस्वीकार करती है, हाथ से तर्क द्वारा सिद्ध किया गया है, ट्री ऊँचाई 2 पर प्रतीकात्मक रूप से जाँचा गया है और h = 4, 10 और 20 पर RFC वेक्टरों से तय किया गया है।
XMSS स्टेटफ़ुल है: एक बार उपयोग होने वाले लीफ़ को दोबारा इस्तेमाल करने से हमलावर जाली हस्ताक्षर बना सकता है। Ledger हस्ताक्षर जारी करने से पहले अपना काउंटर दर्ज कर देता है, और कॉन्ट्रैक्ट इस्तेमाल हुए लीफ़ का बिटमैप रखता है जो किसी भी दोबारा इस्तेमाल को पलट देता है।
function _verifyAndConsumeXmss( bytes32 keyId, bytes32 digest, bytes calldata xmssSignature ) internal { XMSS.Signature memory sig = abi.decode(xmssSignature, (XMSS.Signature)); BitMaps.BitMap storage used = _usedLeaves[xmssRoot(keyId)]; // per KEY, not per registration if (used.get(sig.leafIdx)) revert LeafAlreadyUsed(keyId, sig.leafIdx); if (!XMSS.verify(digest, sig, publicKey(keyId), treeHeight(keyId))) revert InvalidXmssSignature(); // whole tx rolls back used.set(sig.leafIdx); // burn the one-time leaf emit LeafConsumed(keyId, sig.leafIdx, digest); }
डिज़ाइन और पोस्ट-क्वांटम सत्यापक आज सार्वजनिक हैं। शुरुआती एक्सेस वाली टीमें बाक़ी को आकार देने में मदद करती हैं।
स्टैन (कॉन्स्टेंटिन) क्लाडको — क्वांटम ख़तरा पैदा करने वाली भौतिकी से लेकर उससे बचने वाली क्रिप्टोग्राफ़ी तक।
मैक्स प्लांक इंस्टीट्यूट से पीएच.डी.। स्टैनफ़र्ड में नोबेल पुरस्कार विजेता रॉबर्ट बी. लॉफ़लिन के साथ क्वांटम प्रणालियों पर काम किया। लॉस आलामोस नेशनल लेबोरेटरी में Director's Fellow रहे।
NIST से मान्यता प्राप्त क्रिप्टोग्राफ़िक-मॉड्यूल परीक्षण प्रयोगशाला (CMVP) का नेतृत्व किया, जो FIPS 140-2 और साइड-चैनल सुरक्षा प्रमाणन देती थी।
SKALE के सह-संस्थापक और CTO, जिन्होंने BLS थ्रेशोल्ड क्रिप्टोग्राफ़ी को काग़ज़ से Ethereum-संगत mainnet तक पहुँचाया।
नहीं। आप अपने मौजूदा Safe पर एक Guard इंस्टॉल करते हैं। मालिक, थ्रेशोल्ड, इतिहास और पते बिल्कुल वैसे ही रहते हैं।
आपके मालिक बिना क्वांटम कुंजी के, 14 दिनों की सार्वजनिक उलटी गिनती के बाद, अकेले ही Guard हटा सकते हैं। अगर अनुरोध सही नहीं है, तो आपके मालिक उस अवधि में कभी भी एक सामान्य Safe लेन-देन से उसे रद्द कर सकते हैं। खोया हुआ डिवाइस कभी आपके Safe को हमेशा के लिए लॉक नहीं कर सकता।
हर ट्रांसफ़र के लिए Ledger पर एडमिनिस्ट्रेटर से एक अतिरिक्त मंज़ूरी चाहिए। बैच — जैसे 100 तक ट्रांसफ़र वाला वेतन भुगतान — पूरे बैच के लिए केवल एक मंज़ूरी माँगते हैं।
पोस्ट-क्वांटम हस्ताक्षर की जाँच में लगभग 745,000 गैस लगती है, जो मंज़ूरी बनाते समय एक बार चुकाई जाती है (h = 20 पर 745,003 गैस मापी गई)। लेन-देन चलने के समय की जाँच बस एक लुकअप है।
Safe v1.3.0 और उसके बाद के संस्करण। Safe में कोई मॉड्यूल चालू नहीं होना चाहिए, क्योंकि मॉड्यूल guards को दरकिनार कर देते हैं — या वह Safe 1.5+ पर हो और साथ में FermionGuard का module guard भी इंस्टॉल हो। उसमें fallback handler भी नहीं होना चाहिए: ERC-20 टोकन और ETH सामान्य रूप से काम करते हैं, लेकिन हस्ताक्षरित-संदेश वाली सुविधाएँ (Permit, CowSwap ऑर्डर, साइन-इन) और safeTransferFrom से NFT पाना अभी समर्थित नहीं है।
XMSS, NIST द्वारा स्वीकृत (SP 800-208) हैश-आधारित हस्ताक्षर है, इसलिए EVM लगभग 1M गैस में इसकी जाँच कर सकता है। ML-DSA और Falcon जैसी लैटिस योजनाओं की ऑन-चेन जाँच पर आज करोड़ों गैस लगती।
अभी नहीं। पोस्ट-क्वांटम सत्यापक ऊपर बताई गई सीमा तक RFC 8391 के सामने मशीन से जाँचा गया है, और Guard कॉन्ट्रैक्ट लागू और परखे जा चुके हैं, लेकिन अभी कुछ भी ऑडिट नहीं हुआ है; Ledger ऐप और Safe App विकास में हैं, और किसी भी mainnet डिप्लॉयमेंट से पहले बाहरी ऑडिट ज़रूरी है। पहली टीमों में शामिल होने के लिए शुरुआती एक्सेस का अनुरोध करें।
हम Safe पर संपत्ति रखने वाली टीमों के पहले समूह को जोड़ रहे हैं। हमें अपने सेटअप के बारे में बताएँ, पायलट शुरू होते ही हम संपर्क करेंगे।
एक छोटा, सार्वजनिक GitHub फ़ॉर्म खुलता है — कृपया कोई गोपनीय जानकारी न डालें।