Instale um Safe Guard. Seus proprietários, seu limite de assinaturas e seu histórico continuam exatamente iguais, mas cada transferência passa a exigir também uma aprovação pós-quântica, verificada na blockchain.
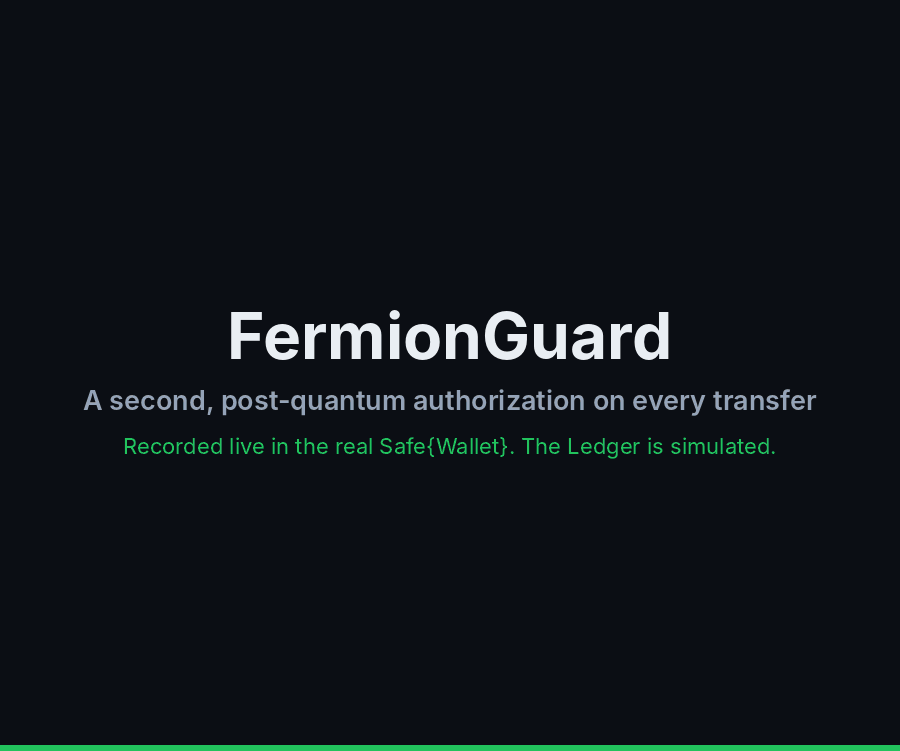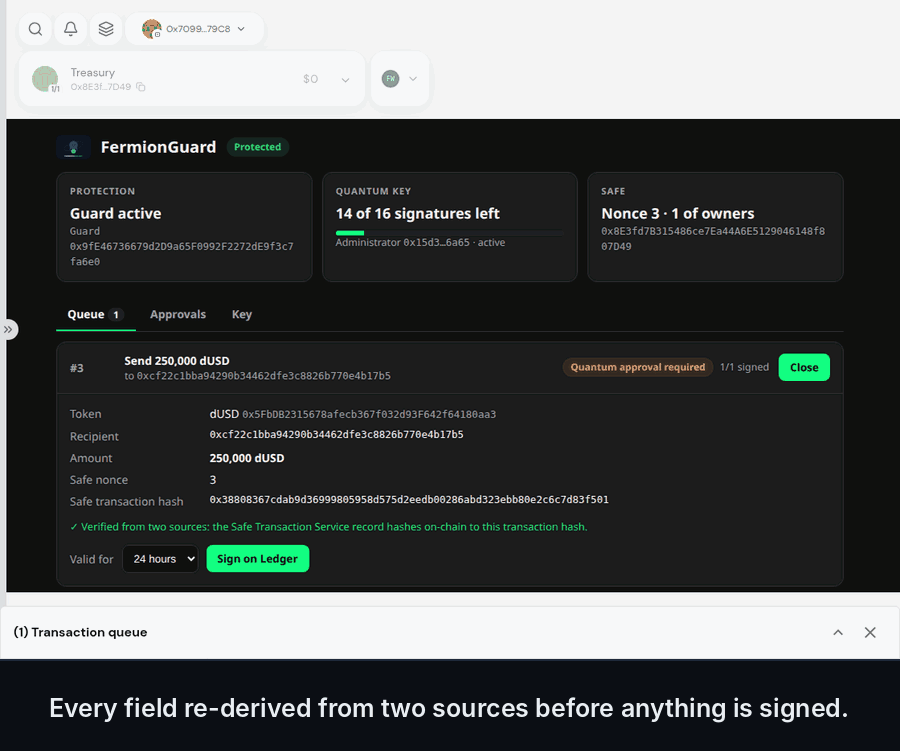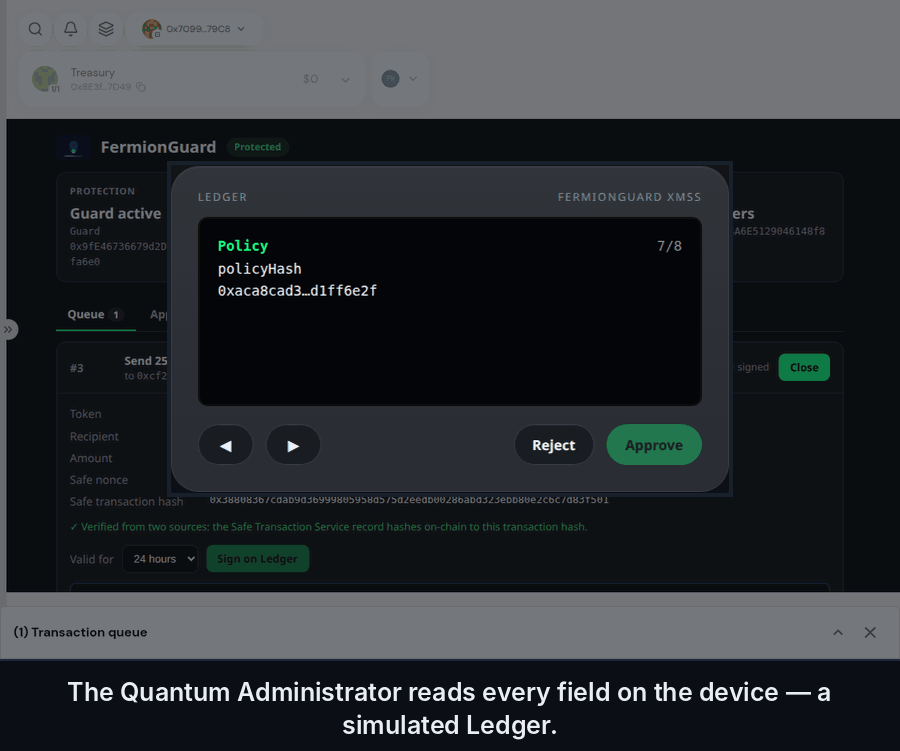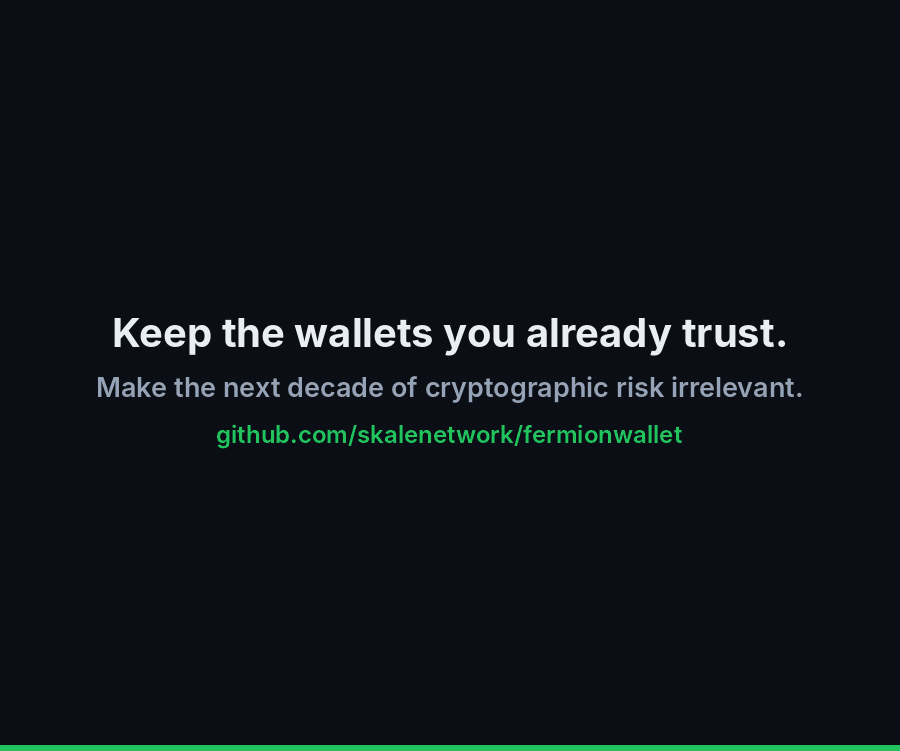
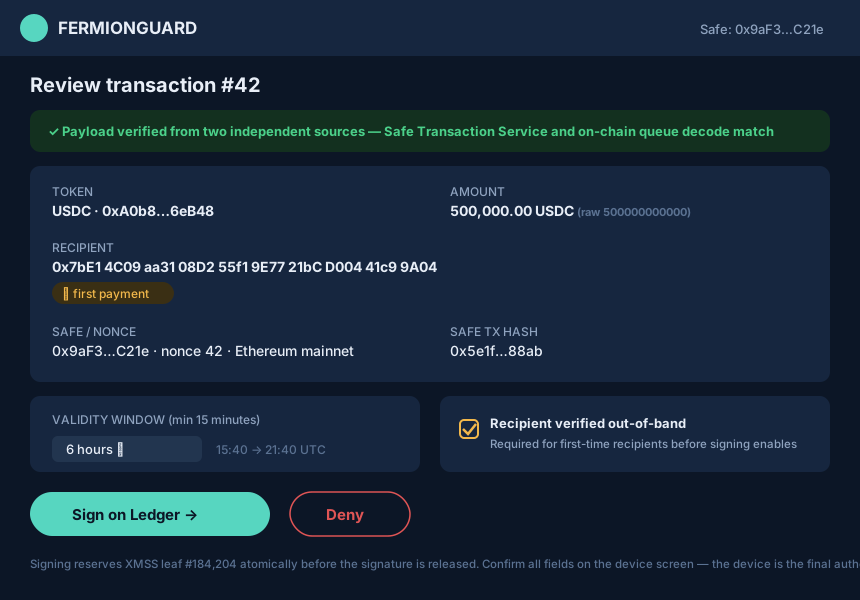
Um proprietário assina a transferência no Safe{Wallet} real. Ela não é executada. O Administrador Quântico lê o pagamento no dispositivo (token, valor, destinatário, janela de validade, Safe e rede) e o aprova com uma assinatura pós-quântica de uso único. Só então o dinheiro se move.
Gravado de ponta a ponta no ambiente de demonstração local: um Safe real, o Safe{Wallet} real e o Guard aplicando as regras na blockchain. O dispositivo é o Ledger simulado, não um hardware; veja Status para saber em que ponto está o app do Ledger.
Abrir em tamanho real · Execute você mesmo →
Todo proprietário de um Safe assina com ECDSA. Um computador quântico grande o suficiente quebra o ECDSA, para todos os seus signatários de uma só vez. Ativos guardados por dez anos precisam de uma assinatura que sobreviva a esse dia.
Decide quem pode assinar. Não ajuda quando o próprio esquema de assinatura cai.
Não impedem uma assinatura forjada sobre a mesma curva: a chave nunca precisa sair do dispositivo.
Um mecanismo de políticas que a blockchain não consulta pode ser contornado. A palavra final precisa estar na blockchain.
O FermionGuard é um Safe Guard, o gancho oficial do Safe executado antes de cada transação. Os proprietários continuam assinando como hoje. O Guard só deixa a transação rodar se ela também tiver uma aprovação pós-quântica correspondente.
Os mesmos proprietários, o mesmo limite, as mesmas carteiras de hardware. Protege contra operadores desonestos, dispositivos perdidos e falhas internas.
Um Administrador Quântico designado aprova cada transferência em um Ledger com uma chave XMSS. Protege contra signatários comprometidos, aprovações reutilizadas, esvaziamento de permissões e futuros ataques quânticos.
Um operador coloca uma transferência na fila do Safe{Wallet}. Os proprietários assinam como sempre.
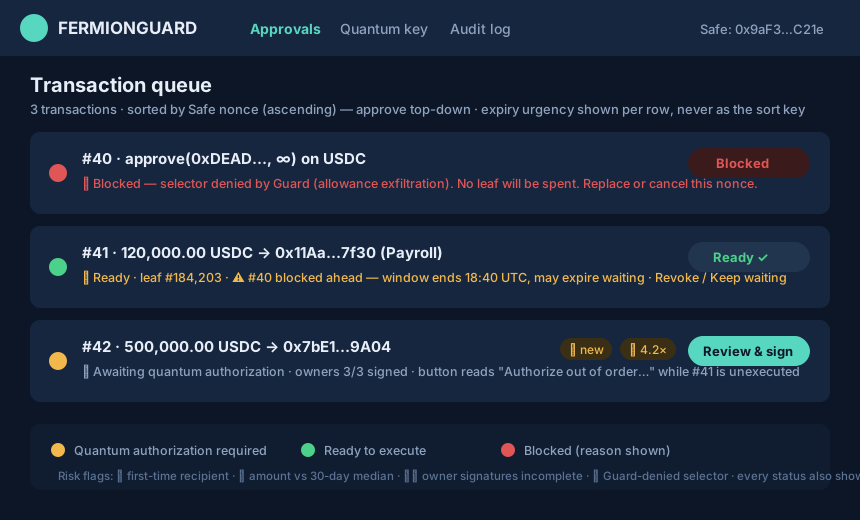
O Safe App do FermionGuard a marca com 🟡 autorização quântica necessária.
O Administrador revisa o conteúdo, decodificado a partir de duas fontes independentes.
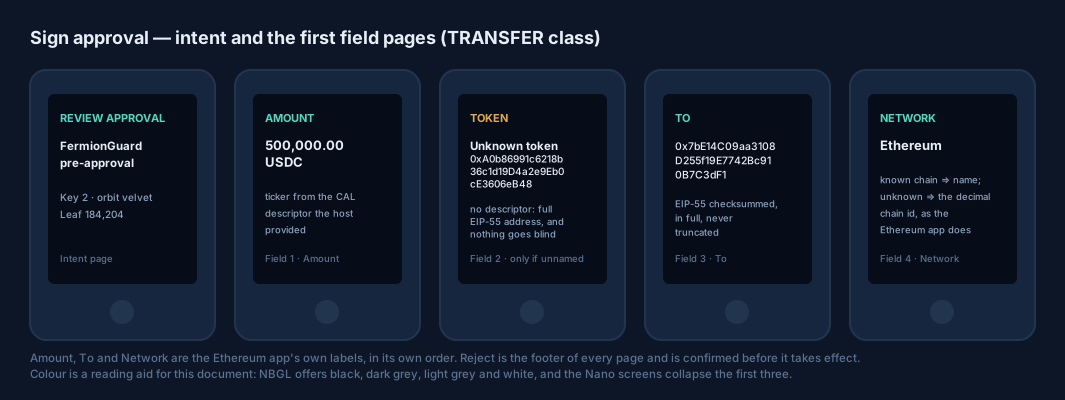
O Ledger mostra cada campo aplicado. Mantenha pressionado para aprovar.
A linha fica 🟢. Qualquer pessoa pode executar; o Guard verifica e consome a aprovação.
O Administrador vê exatamente o que está aprovando
Uma aprovação indica o Safe, a rede, o token, o destinatário, o valor e uma janela de validade. Se alguém editar depois a transação na fila, a aprovação deixa de corresponder e o Guard a recusa.
Nada de assinatura às cegas: o dispositivo mostra cada campo que o Guard aplica
O FermionGuard vem como um Safe App dentro do Safe{Wallet} e um app do Ledger para o Administrador. Alertas de risco destacam destinatários novos, valores incomuns e transações que o Guard rejeitaria de qualquer forma, antes que alguém assine.
Folha de pagamento? Um lote inteiro de até 100 transferências precisa de uma única aprovação.
Sem carteira nova, sem rede nova, sem migração de ativos. Quatro etapas, feitas pelos seus proprietários atuais com transações comuns do Safe.
Adicione o FermionGuard no Safe{Wallet}. Ele verifica a versão e os módulos do seu Safe antes de mudar qualquer coisa.
A chave do Administrador é gerada dentro do Ledger. Os proprietários a confirmam e assinam juntos o seu registro.
Os proprietários assinam uma transação setGuard, como qualquer outra transação do Safe.
Uma transferência de valor ínfimo percorre o fluxo completo. Quando ela é confirmada, seu painel mostra Protegido ✓.
Adicione um controle criptográfico independente e baseado em padrões à custódia de ativos de clientes.
Mantenha seu fluxo de aprovação e faça com que um signatário comprometido não baste para mover fundos.
Coloque um controle público e com prazo nas operações que mais importam: as mudanças de governança.
O Guard é o último veto na blockchain, e foi projetado para que nem uma chave perdida nem um bug possam congelar seus fundos.
Perdeu o Ledger? Os proprietários sozinhos podem remover o Guard após uma contagem regressiva pública de 14 dias. Um dispositivo inutilizado nunca trava o Safe.
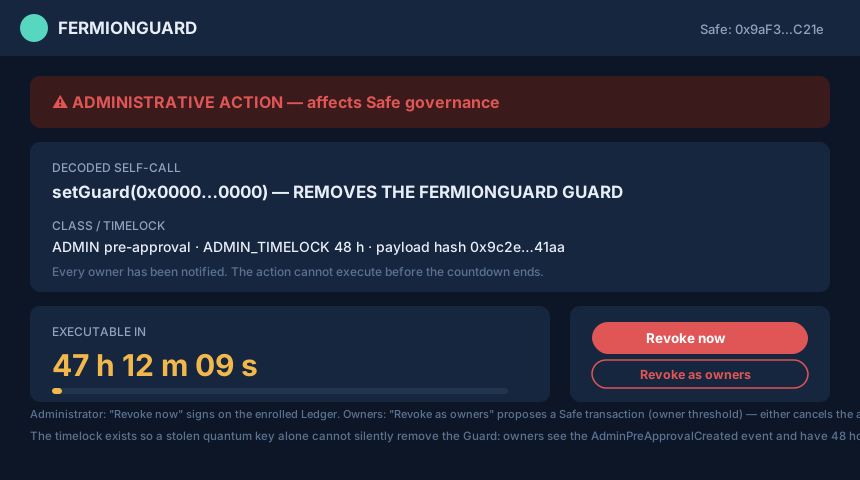
Remover o Guard ou trocar os proprietários exige uma aprovação e uma contagem regressiva pública de 48 horas, avisada a todos os proprietários.
Um Guard não atualizável, com uma pausa rápida que bloqueia tudo em caso de incidente. Sem porta dos fundos administrativa.
Os módulos do Safe ignoram os guards, então a inscrição exige que nenhum módulo esteja ativado, ou um module guard pareado no Safe 1.5+.
approve, permit e transferFrom são rejeitados de imediato, e os lotes são verificados operação por operação na blockchain.
Os proprietários assinam juntos a raiz pública completa da chave em seus próprios dispositivos, então um site comprometido não consegue colocar outra chave no lugar.
Mudanças de governança são lentas e visíveis; cancelar é rápido
Um atacante com o Ledger do Administrador continua sem conseguir mover fundos sem as assinaturas dos seus proprietários, e não pode remover o Guard sem uma contagem regressiva pública de 48 horas que seus proprietários podem cancelar.
O XMSS usa apenas funções de hash, então a blockchain o verifica diretamente: sem oráculo, sem servidor de confiança. O verificador é uma implementação independente da RFC 8391, e dizemos exatamente até onde vai a sua prova: cada primitiva da RFC, e as verificações que rejeitam entradas malformadas, são verificadas por máquina para todas as entradas em relação a uma transcrição linha a linha da RFC. A composição delas na comparação da raiz, que finalmente aceita ou recusa uma assinatura bem formada, é argumentada à mão, verificada simbolicamente com altura de árvore 2 e fixada pelos vetores da RFC em h = 4, 10 e 20.
O XMSS tem estado: reutilizar uma folha de uso único permitiria a um atacante forjar assinaturas. O Ledger grava o seu contador antes de liberar uma assinatura, e o contrato mantém um mapa de folhas usadas que reverte qualquer reutilização.
Ver os contratos → · Especificação do Guard → · Prova formal →
function _verifyAndConsumeXmss( bytes32 keyId, bytes32 digest, bytes calldata xmssSignature ) internal { XMSS.Signature memory sig = abi.decode(xmssSignature, (XMSS.Signature)); BitMaps.BitMap storage used = _usedLeaves[xmssRoot(keyId)]; // per KEY, not per registration if (used.get(sig.leafIdx)) revert LeafAlreadyUsed(keyId, sig.leafIdx); if (!XMSS.verify(digest, sig, publicKey(keyId), treeHeight(keyId))) revert InvalidXmssSignature(); // whole tx rolls back used.set(sig.leafIdx); // burn the one-time leaf emit LeafConsumed(keyId, sig.leafIdx, digest); }
O projeto e o verificador pós-quântico já são públicos. As equipes com acesso antecipado ajudam a moldar o restante.
Stan (Konstantin) Kladko: da física que cria a ameaça quântica à criptografia que precisa sobreviver a ela.
Doutor pelo Instituto Max Planck. Trabalhou com o Nobel Robert B. Laughlin em sistemas quânticos em Stanford. Director's Fellow no Laboratório Nacional de Los Alamos.
Dirigiu um laboratório credenciado pelo NIST para testes de módulos criptográficos (CMVP), emitindo certificações FIPS 140-2 e de segurança contra canais laterais.
Cofundador e CTO da SKALE, que levou a criptografia de limiar BLS do papel a uma mainnet alinhada ao Ethereum.
Não. Você instala um Guard no Safe que já tem. Proprietários, limite, histórico e endereços continuam exatamente iguais.
Seus proprietários podem remover o Guard sozinhos, sem chave quântica, após uma contagem regressiva pública de 14 dias. Se o pedido não for legítimo, eles podem cancelá-lo a qualquer momento nesse prazo com uma transação comum do Safe. Um dispositivo perdido nunca pode travar o seu Safe para sempre.
Cada transferência precisa de uma aprovação extra do Administrador em um Ledger. Lotes, como uma folha de pagamento de até 100 transferências, precisam de uma única aprovação para o lote inteiro.
Verificar a assinatura pós-quântica custa cerca de 745.000 de gas, pagos uma vez quando a aprovação é criada (745.003 de gas medidos em h = 20). A verificação na execução da transação é uma simples consulta.
Safe v1.3.0 e posteriores. O Safe não pode ter módulos ativados, porque os módulos ignoram os guards, ou precisa estar no Safe 1.5+ com o module guard do FermionGuard também instalado. Também não pode ter fallback handler: tokens ERC-20 e ETH funcionam normalmente, mas os recursos de mensagens assinadas (Permit, ordens do CowSwap, login) e o recebimento de NFTs via safeTransferFrom ainda não são compatíveis.
O XMSS é uma assinatura baseada em hash aprovada pelo NIST (SP 800-208), então a EVM consegue verificá-la por cerca de 1M de gas. Esquemas de reticulados como ML-DSA e Falcon custariam hoje dezenas de milhões de gas para serem verificados na blockchain.
Ainda não. O verificador pós-quântico é verificado por máquina em relação à RFC 8391 na medida descrita acima, e os contratos do Guard estão implementados e testados, mas nada foi auditado ainda; o app do Ledger e o Safe App estão em desenvolvimento, e uma auditoria externa é obrigatória antes de qualquer implantação na mainnet. Peça acesso antecipado para estar entre as primeiras equipes.
Estamos recebendo um primeiro grupo de equipes com ativos no Safe. Conte-nos sobre a sua configuração e entraremos em contato quando os pilotos abrirem.
Abre um formulário público curto no GitHub; não inclua nada confidencial.