一位所有者在真实的 Safe{Wallet} 中签署了这笔转账,但它不会执行。量子管理员在设备上阅读这笔付款——代币、金额、收款人、有效期、Safe 和链——并用一次性的后量子签名批准它。只有这时,资金才会转出。
每一位 Safe 所有者都用 ECDSA 签名。足够强大的量子计算机能攻破 ECDSA,而且是同时攻破您所有的签名人。持有十年的资产,需要一种能撑过那一天的签名。
它决定谁可以签名,但当签名算法本身被攻破时,它无能为力。
但它们挡不住同一曲线上的伪造签名:密钥根本不需要离开设备。
链上不会查询的策略引擎是可以被绕过的。最终决定权必须在链上。
FermionGuard 是一个 Safe Guard,即 Safe 官方的执行前钩子。所有者照常签名。只有当交易同时附带一个匹配的后量子批准时,Guard 才会放行。
同样的所有者、同样的门槛、同样的硬件钱包。防范失职的操作人员、设备丢失和内部故障。
一位指定的量子管理员使用 Ledger 上的 XMSS 密钥批准每一笔转账。防范签名人被攻破、批准被重放、授权额度被盗取,以及未来的量子攻击。
操作人员在 Safe{Wallet} 中提交一笔转账,所有者照常签名。
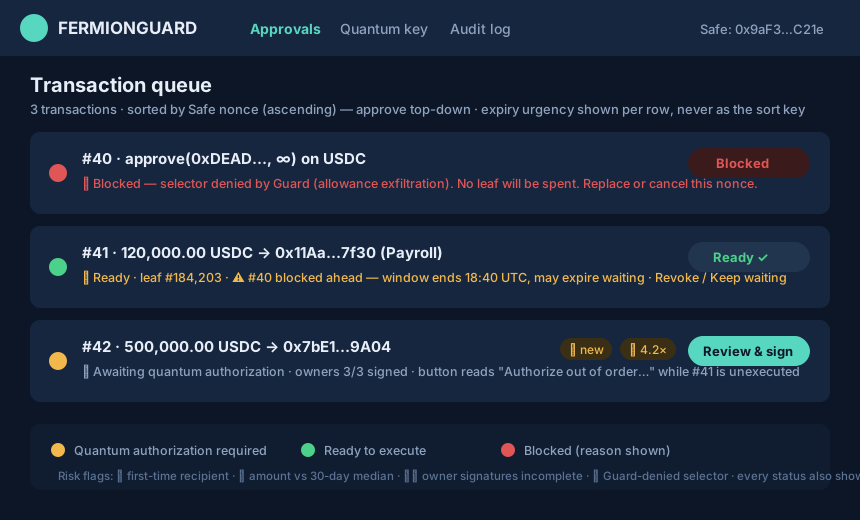
FermionGuard Safe App 将其标记为 🟡 需要量子授权。
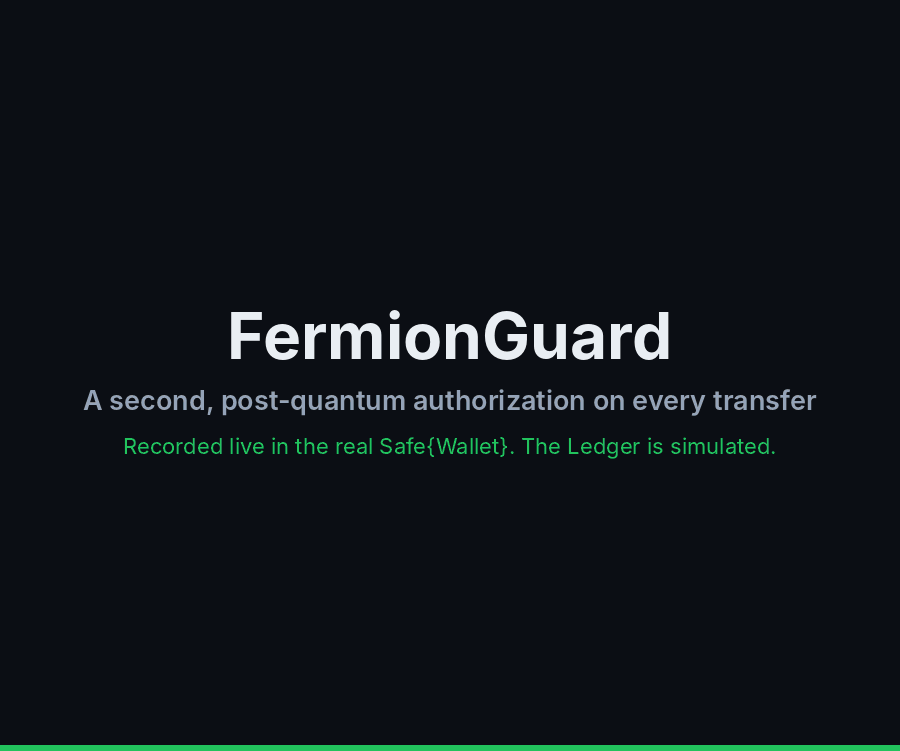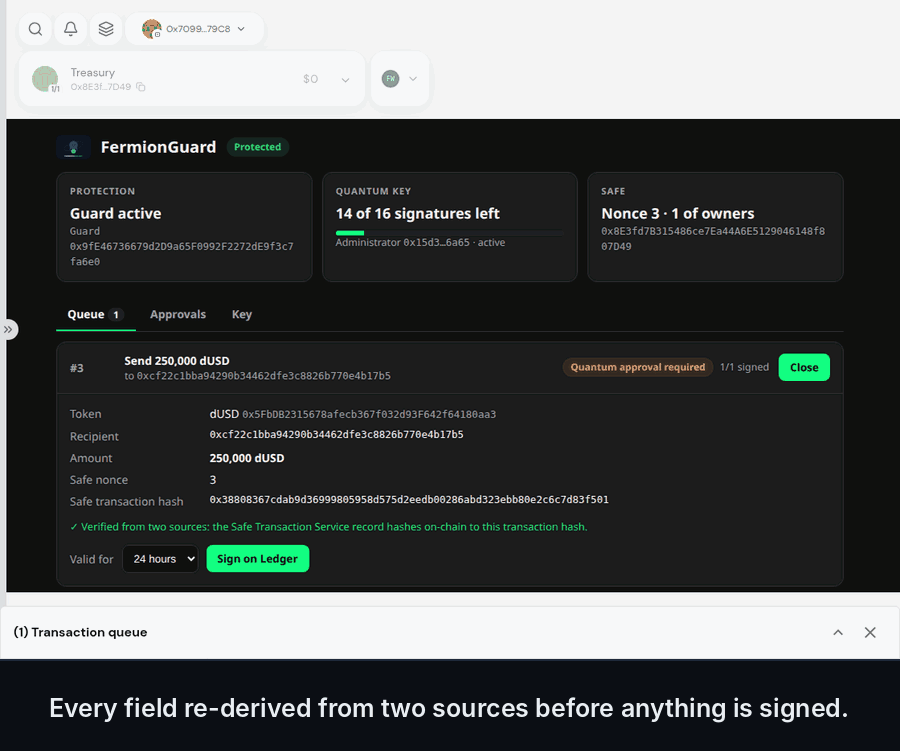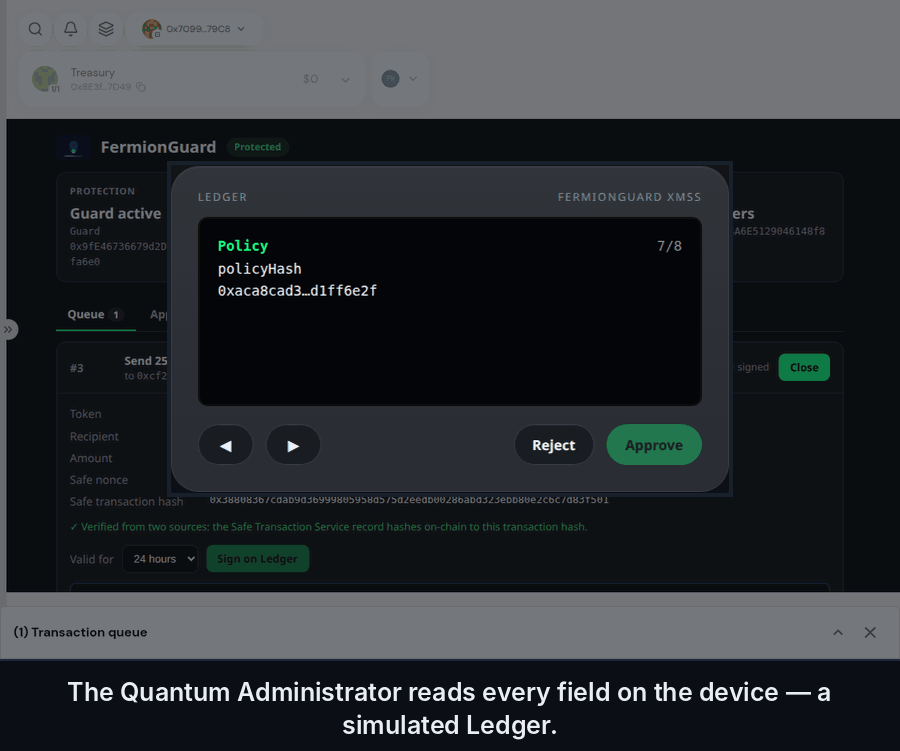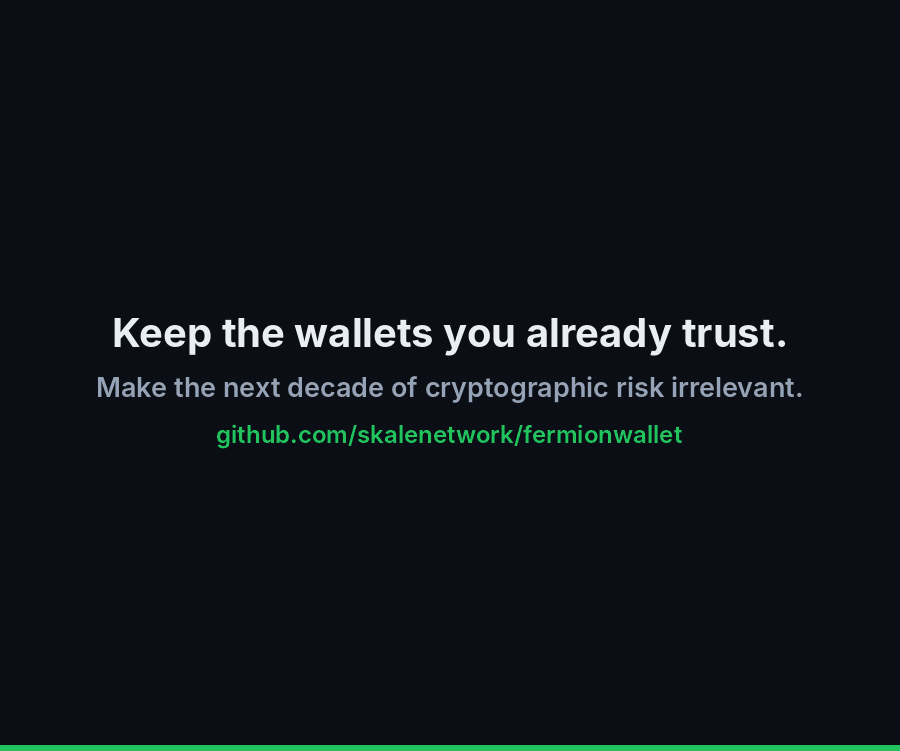
管理员审核交易内容,这些内容由两个相互独立的数据源解码得出。
Ledger 显示每一个受约束的字段。长按即可批准。
该行变为 🟢。任何人都可以执行;Guard 会检查并消耗这一批准。
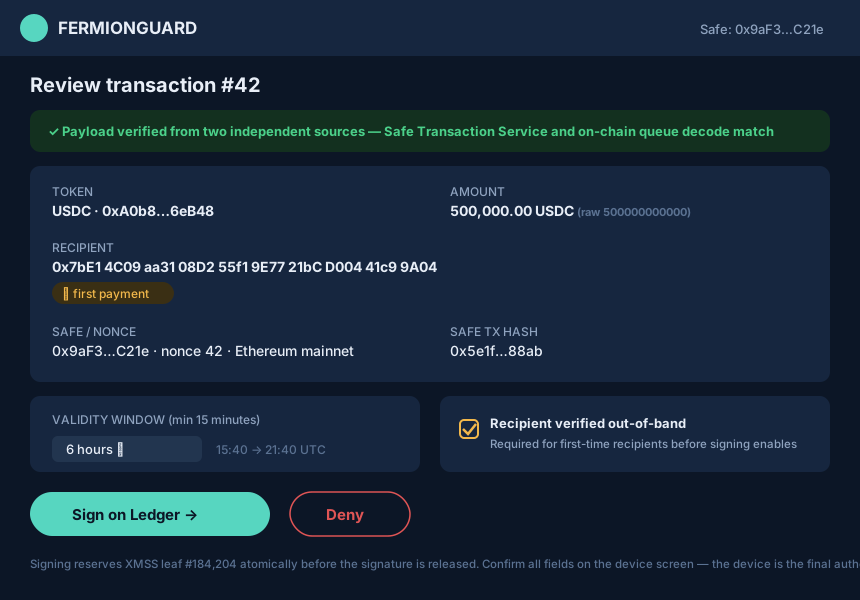
管理员清楚看到自己批准的内容
一个批准会写明 Safe、链、代币、收款人、金额和有效期。如果有人事后修改了排队中的交易,批准便不再匹配,Guard 会拒绝它。
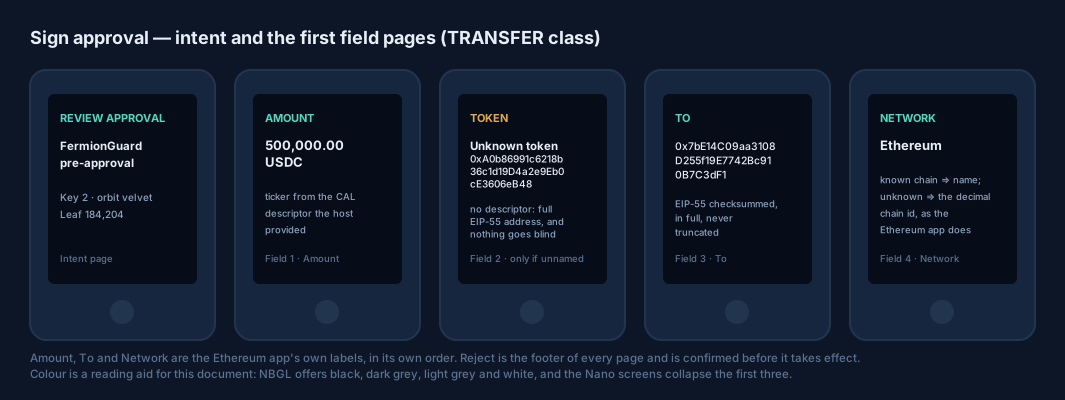
不做盲签:设备会显示 Guard 约束的每一个字段
FermionGuard 以 Safe{Wallet} 内的 Safe App 和供管理员使用的 Ledger 应用两种形式提供。风险提示会在任何人签名之前,突出显示首次出现的收款人、异常金额,以及 Guard 本来就会拒绝的交易。
发工资?整批最多 100 笔转账只需一次批准。
无需新钱包、无需新链、无需迁移资产。四个步骤,由您现有的所有者通过普通 Safe 交易完成。
在 Safe{Wallet} 中添加 FermionGuard。在做任何改动之前,它会先检查您的 Safe 版本和模块。
管理员的密钥在 Ledger 内部生成。所有者确认该密钥并共同签署其注册。
所有者签署一笔 setGuard 交易,与其他 Safe 交易无异。
一笔极小额的转账会走完整个流程。完成后,您的面板会显示已受保护 ✓。
为客户资产托管增加一道独立的、基于标准的密码学控制。
保留您的审批流程,并让单个被攻破的签名人不足以转移资金。
为最关键的操作——治理变更——加上公开、带时间锁的检查。
Guard 是链上的最后一道否决,其设计确保密钥丢失或程序缺陷都永远无法冻结您的资金。
Ledger 丢了?所有者在 14 天公开倒计时后即可自行移除 Guard。损坏的设备永远不会锁死 Safe。
移除 Guard 或更换所有者需要一个批准以及一段会通知所有所有者的 48 小时公开倒计时。
Guard 不可升级,并配有可在事故时快速拒绝一切的暂停功能。没有管理员后门。
Safe 模块会绕过 guard,因此注册时要求未启用任何模块,或在 Safe 1.5+ 上配套安装 module guard。
approve、permit 和 transferFrom 一律拒绝,批量交易会在链上逐笔检查。
所有者在各自的设备上共同签署密钥的完整公开根,因此被攻破的网站无法替换成另一把密钥。
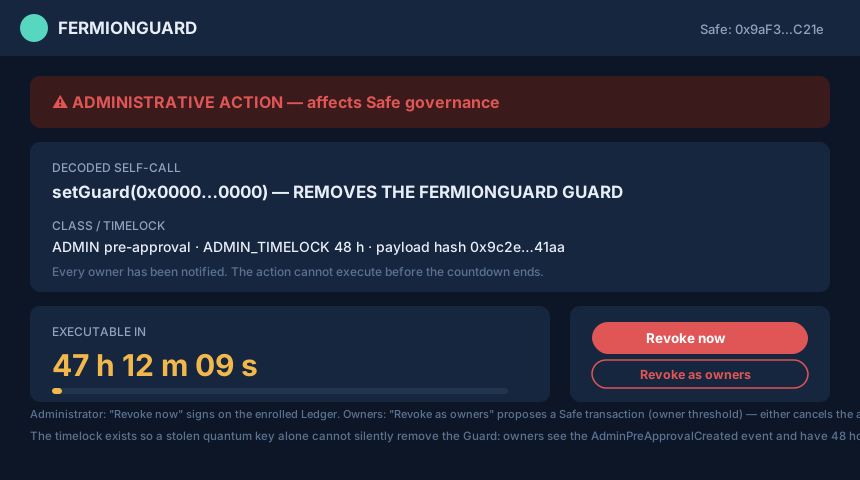
治理变更缓慢而公开;取消则很快
攻击者即使拿到管理员的 Ledger,没有您所有者的签名也无法转移资金,而且不经过一段您的所有者可以取消的 48 小时公开倒计时,也无法移除 Guard。
XMSS 只依赖哈希运算,因此链可以直接验证它:无需预言机,也无需可信服务器。验证器是对 RFC 8391 的独立实现,我们也会准确说明其证明的覆盖范围:每一个 RFC 基础原语,以及拒绝畸形输入的各项检查,都已针对 RFC 的逐行转写、对所有输入进行了机器验证。将它们组合成最终接受或拒绝合规签名的根比较这一步,则由人工论证,在树高为 2 时进行了符号检查,并用 h = 4、10 和 20 的 RFC 向量加以固定。
XMSS 是有状态的:复用一次性叶子会让攻击者得以伪造签名。Ledger 在交出签名之前会先提交其计数器,合约也维护一个已用叶子的位图,任何复用都会被回滚。
浏览合约 → · Guard 规范 → · 形式化证明 →
function _verifyAndConsumeXmss(
    bytes32 keyId,
    bytes32 digest,
    bytes calldata xmssSignature
) internal {
    XMSS.Signature memory sig = abi.decode(xmssSignature, (XMSS.Signature));
    BitMaps.BitMap storage used = _usedLeaves[xmssRoot(keyId)];  // per KEY, not per registration
    if (used.get(sig.leafIdx)) revert LeafAlreadyUsed(keyId, sig.leafIdx);

    if (!XMSS.verify(digest, sig, publicKey(keyId), treeHeight(keyId)))
        revert InvalidXmssSignature();  // whole tx rolls back

    used.set(sig.leafIdx);                // burn the one-time leaf
    emit LeafConsumed(keyId, sig.leafIdx, digest);
}
设计和后量子验证器现已公开。抢先体验的团队将参与塑造其余部分。
Stan (Konstantin) Kladko——从制造量子威胁的物理学,到必须抵御它的密码学。
马克斯·普朗克研究所博士。曾在斯坦福大学与诺贝尔奖得主 Robert B. Laughlin 一起研究量子系统。曾任洛斯阿拉莫斯国家实验室 Director's Fellow。
曾主持一家获 NIST 认可的密码模块测试实验室(CMVP),完成 FIPS 140-2 及侧信道安全认证。
SKALE 联合创始人兼 CTO,把 BLS 门限密码学从论文带到了与以太坊对齐的主网。
不需要。您只是在现有的 Safe 上安装一个 Guard。所有者、门槛、历史记录和地址完全不变。
您的所有者无需量子密钥,在 14 天公开倒计时后即可自行移除 Guard。如果该请求并非正当,所有者可在此期间随时用一笔普通 Safe 交易取消它。丢失的设备永远无法永久锁死您的 Safe。
每笔转账需要管理员在 Ledger 上额外批准一次。批量交易——比如最多 100 笔转账的工资发放——整批只需一次批准。
验证后量子签名约需 745,000 gas,在创建批准时支付一次(在 h = 20 时实测为 745,003 gas)。交易执行时的检查只是一次查询。
Safe v1.3.0 及以上版本。Safe 不能启用任何模块,因为模块会绕过 guard;或者使用 Safe 1.5+ 并同时安装 FermionGuard 的 module guard。Safe 也不能设置 fallback handler:ERC-20 代币和 ETH 可正常使用,但签名消息功能(Permit、CowSwap 订单、登录)以及通过 safeTransferFrom 接收 NFT 暂不支持。
XMSS 是 NIST 批准(SP 800-208)的基于哈希的签名,EVM 验证它只需约 1M gas。而 ML-DSA、Falcon 等格密码方案,目前在链上验证要花费数千万 gas。
还不能。后量子验证器已按上文所述的范围针对 RFC 8391 做了机器验证,Guard 合约也已实现并测试,但目前尚未经过任何审计;Ledger 应用和 Safe App 仍在开发中,任何主网部署之前都必须完成外部审计。申请抢先体验,成为首批接入的团队之一。
我们正在接入第一批在 Safe 上持有资产的团队。告诉我们您的配置,试点开放时我们会与您联系。
将打开一份简短的公开 GitHub 表单——请勿填写任何机密信息。